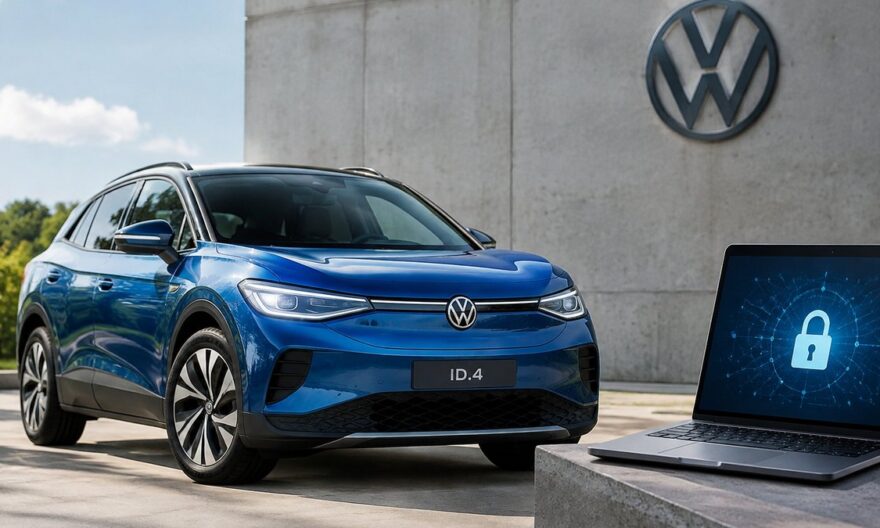
Volkswagen a récemment déployé un correctif majeur pour ses modèles ID., après la découverte d’une vulnérabilité permettant d’écouter les conversations à l’intérieur du véhicule et de suivre ses mouvements. Cette faille, baptisée PerfektBlue, a suscité l’inquiétude, notamment pour les propriétaires de l’ID.4. Enfin, après plus d’un an d’attente, une solution semble être en place.
L’essentiel à retenir
- PerfektBlue concerne plusieurs failles dans le système Bluetooth des Volkswagen ID.
- Un correctif est en cours de déploiement pour remédier à ces vulnérabilités.
- Les propriétaires doivent vérifier si leur véhicule nécessite une mise à jour logicielle.
Imaginez-vous au volant de votre Volkswagen ID.4, profitant du confort moderne de son système multimédia. Mais derrière cette façade technologique se cache une menace invisible : quelqu’un pourrait écouter vos conversations et suivre vos déplacements. Pendant des mois, cette possibilité était bien réelle pour les propriétaires de ce modèle, jusqu’à ce que Volkswagen prenne enfin des mesures pour sécuriser ses véhicules.
Découverte et révélation des failles PerfektBlue
En juin 2024, les chercheurs de PCA Cyber Security ont identifié PerfektBlue, une série de vulnérabilités dans BlueSDK, la pile logicielle Bluetooth de l’ID.4. Ces failles permettaient à des tiers d’obtenir l’accès au système d’infodivertissement de la voiture, et par extension, d’écouter les conversations à l’intérieur du véhicule et de suivre ses déplacements grâce au GPS.
La démonstration réalisée à Budapest a mis en lumière les capacités alarmantes des attaquants : ils pouvaient non seulement écouter, mais aussi interagir avec certaines fonctionnalités du véhicule, comme le chauffage ou les essuie-glaces. Cela a été un véritable électrochoc pour le constructeur allemand.
Déploiement du correctif par Volkswagen
Volkswagen a mis du temps à réagir, mais en novembre 2026, le correctif pour le logiciel 3.x a commencé à être déployé par vagues. Les propriétaires de véhicules concernés sont invités à vérifier la version logicielle installée et à accepter les mises à jour proposées pour garantir la sécurité de leur voiture.
Le constructeur a souligné que la direction, les freins et l’accélérateur n’étaient pas touchés par cette faille, réduisant ainsi les risques pour la sécurité physique des occupants. Toutefois, la protection de la vie privée est devenue une priorité avec cette mise à jour.
Recommandations pour les propriétaires de Volkswagen ID.
Volkswagen conseille aux propriétaires de refuser toute demande de connexion Bluetooth inconnue et d’éviter l’utilisation de supports USB non vérifiés. Cette vigilance est cruciale pour minimiser les risques potentiels d’intrusion dans le système de leur véhicule.
Les propriétaires doivent également contacter le réseau Volkswagen pour vérifier si une mise à jour est nécessaire pour leur modèle spécifique. Cette vérification peut se faire directement depuis les réglages du véhicule ou via un passage en atelier.
PerfektBlue et l’avenir de la sécurité automobile
Avec l’émergence de voitures de plus en plus connectées, la sécurité des systèmes embarqués devient un enjeu central pour les constructeurs automobiles. L’affaire PerfektBlue a mis en lumière la nécessité d’un renforcement des mesures de protection des données et des systèmes multimédias.
Volkswagen, tout comme d’autres fabricants, devra désormais intégrer des protocoles de sécurité plus stricts dès la conception de ses nouveaux modèles pour éviter la répétition de telles incidents.
Innovations futures chez Volkswagen
En prévision des défis croissants en matière de cybersécurité, Volkswagen explore de nouvelles technologies pour ses futurs modèles. L’entreprise investit dans l’intelligence artificielle pour améliorer la détection des intrusions et développer des systèmes de mise à jour automatique plus robustes.
Parallèlement, le constructeur travaille sur des partenariats avec des sociétés spécialisées en cybersécurité pour renforcer la défense de ses véhicules contre les menaces numériques.
Sécurité des véhicules connectés : le défi des constructeurs
Avec la montée en puissance des véhicules autonomes et connectés, les constructeurs automobiles comme Volkswagen doivent faire face à de nouveaux défis en matière de cybersécurité. La protection des données des utilisateurs est devenue une priorité majeure dans le design des nouveaux modèles.
Des entreprises comme Tesla, avec ses mises à jour OTA (Over-The-Air), et BMW, avec ses systèmes de sécurité avancés, montrent la voie à suivre pour garantir la sécurité des véhicules de demain.
FAQ sur les failles de sécurité Volkswagen ID.
Qu’est-ce que PerfektBlue ?
PerfektBlue est une faille de sécurité découverte dans le système Bluetooth des modèles Volkswagen ID., permettant potentiellement d’écouter des conversations et de suivre des véhicules via GPS.
Comment Volkswagen a-t-il réagi à cette faille ?
Volkswagen a déployé un correctif en novembre 2026 pour résoudre ces vulnérabilités. Les mises à jour sont en cours pour les modèles utilisant le logiciel 3.x.
Que doivent faire les propriétaires de Volkswagen ID. ?
Les propriétaires doivent vérifier la version logicielle de leur véhicule et accepter les mises à jour de sécurité proposées. Ils sont également conseillés de refuser toute connexion Bluetooth inconnue.
La sécurité des véhicules est-elle maintenant garantie ?
Bien que le correctif ait été déployé, la vigilance reste de mise. Les constructeurs continuent de travailler pour renforcer la sécurité des systèmes connectés à l’avenir.