Un chercheur en cybersécurité a récemment mis au jour une vulnérabilité inquiétante touchant les box internet de certains opérateurs en France. Exploitable sans connaître le mot de passe du réseau, cette faille repose sur une technologie utilisée depuis de nombreuses années. Alors que des millions de foyers pourraient être potentiellement affectés, quelles mesures peuvent être prises pour se prémunir de cette menace ?
L’essentiel à retenir
- Une faille vieille de seize ans dans les puces Wi-Fi de Broadcom permet de pirater certaines box sans connaître le mot de passe.
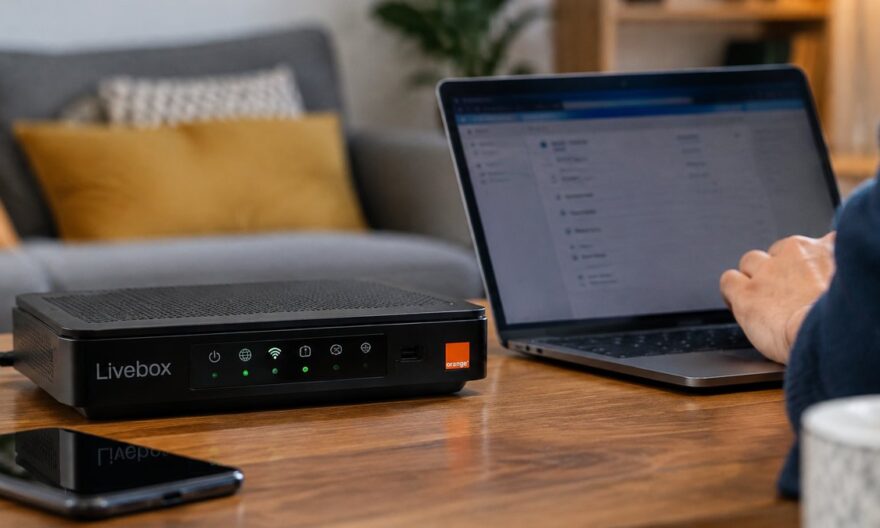
- La Livebox 5 d’Orange et certaines box SFR restent non corrigées, tandis que la Livebox 6 et la Bbox Wi-Fi 7 sont sécurisées.
- Le désactivation du WPS et l’utilisation d’une connexion Ethernet peuvent réduire les risques.
Imaginez-vous chez vous, connectant vos appareils à votre réseau Wi-Fi sans le moindre souci, quand soudain une faille de sécurité vieille de seize ans menace la tranquillité de votre foyer numérique. C’est exactement le scénario auquel sont confrontés de nombreux abonnés en France, suite à la révélation d’une vulnérabilité critique dans certaines box internet. Quentin Kaiser, un chercheur belge, a découvert cette faille qui pourrait bien changer la donne pour votre sécurité en ligne.
Une vulnérabilité historique exposée par un chercheur belge
Quentin Kaiser, lors de la conférence Hexacon, a révélé une faiblesse dans les puces Wi-Fi de Broadcom, présente depuis 2010. Cette faille est liée à l’implémentation du WPS (Wi-Fi Protected Setup), une fonctionnalité destinée à simplifier la connexion d’appareils au réseau Wi-Fi. Malheureusement, le logiciel de Broadcom ne parvient pas à gérer correctement les messages WPS reçus en plusieurs fragments, entraînant un débordement de mémoire qui permet à un attaquant d’exécuter du code à distance.
Quels modèles de box sont concernés en France ?
En France, la Livebox 5 d’Orange, modèle Sagemcom Fast5656, et les box SFR Box Plus, version NB6VAC, sont identifiées comme non corrigées. À l’inverse, la Livebox 6 et la Bbox Wi-Fi 7 de Bouygues Telecom ne sont pas affectées par cette faille. Il est important de noter que la situation pourrait varier en fonction des variantes de modèles.
Les étapes pour se protéger en attendant une solution
En attendant un correctif, les utilisateurs peuvent prendre certaines mesures pour se protéger. Désactiver le WPS est une solution immédiate, bien que non infaillible. L’option la plus sûre reste de connecter vos appareils en Ethernet, ce qui désactive le Wi-Fi sur toutes les bandes et élimine le point d’entrée radio vulnérable. Les opérateurs mettent généralement à jour les box automatiquement, mais il est conseillé de rester informé des annonces de votre fournisseur.
Impact mondial et tentatives de correction
Cette faille concerne potentiellement des millions de box à travers le monde. Quentin Kaiser, aidé par des modèles d’intelligence artificielle, a démontré la portée de cette vulnérabilité en prenant le contrôle de box en Belgique. Malgré une tentative partielle de correction par Broadcom en 2018, la faille reste présente dans de nombreux appareils, et son absence de CVE (Common Vulnerabilities and Exposures) complique le suivi des correctifs par les fabricants.
Exploration des technologies de sécurité Wi-Fi : un besoin de vigilance accrue
Alors que de nombreux foyers dépendent du Wi-Fi pour leurs connexions quotidiennes, l’évolution des normes de sécurité est devenue une priorité. Des technologies telles que WPA3 offrent des protections renforcées, mais leur adoption reste inégale. L’incident actuel souligne l’importance d’une mise à jour continue des protocoles de sécurité pour anticiper et contrer les menaces potentielles.
Les défis de la cybersécurité dans l’Internet des objets (IoT)
Avec l’expansion rapide des objets connectés, la cybersécurité de l’Internet des objets est devenue un enjeu majeur. Des entreprises comme Proximus et Sagemcom travaillent activement à sécuriser leurs produits, mais la diversité des appareils et des standards complique l’établissement de mesures de protection universelles. Une coopération internationale et une standardisation accrue pourraient être des pistes pour renforcer la sécurité de l’écosystème IoT.
FAQ sur la faille Wi-Fi critique
Qu’est-ce que le WPS et pourquoi est-il vulnérable ?
Le Wi-Fi Protected Setup (WPS) est un protocole qui simplifie la connexion des appareils à un réseau Wi-Fi. La vulnérabilité réside dans la manière dont certains logiciels traitent les messages WPS, créant un débordement de mémoire exploitable par des attaquants.
Quels modèles de box sont sécurisés ?
La Livebox 6 d’Orange et la Bbox Wi-Fi 7 de Bouygues Telecom sont parmi les modèles sécurisés. En revanche, la Livebox 5 d’Orange et certaines box SFR restent vulnérables.
Comment puis-je protéger mon réseau en attendant un correctif ?
Pour réduire les risques, vous pouvez désactiver le WPS, surveiller les mises à jour de votre opérateur, et privilégier une connexion Ethernet pour vos appareils.
Quelles sont les implications de cette faille pour les utilisateurs ?
Cette faille pourrait permettre à des attaquants d’accéder à votre réseau sans mot de passe, compromettant potentiellement la sécurité de vos données. Il est donc crucial de rester vigilant et de suivre les recommandations de votre fournisseur d’accès.