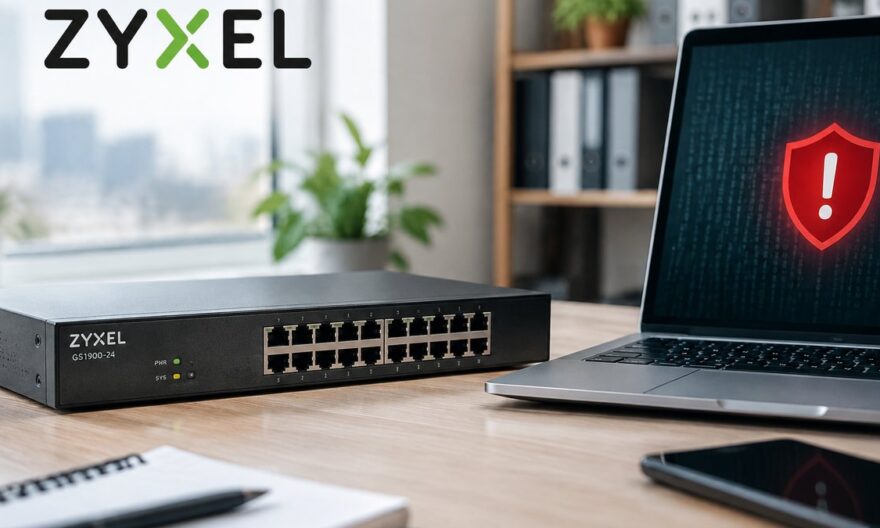
Zyxel a récemment émis des correctifs d’urgence pour ses commutateurs de la série GS1900 en réponse à une vulnérabilité sérieuse. Cette faille permettrait à un attaquant d’exécuter des commandes à distance via le réseau local, compromettant ainsi l’intégrité du système. Ce problème soulève des questions sur la sécurité des infrastructures réseau utilisant ces appareils.
L’essentiel à retenir
- Zyxel a publié des correctifs pour une faille critique dans les commutateurs GS1900.
- La vulnérabilité, référencée CVE-2026-107441, peut être exploitée via des requêtes HTTP.
- Les correctifs sont disponibles pour les modèles encore sous support technique.
Imaginez-vous en tant qu’administrateur réseau, responsable de la sécurité d’une infrastructure entière. Vous recevez une alerte indiquant qu’une faille dans le firmware de vos commutateurs peut permettre à un individu non autorisé de prendre le contrôle de votre réseau local. C’est le scénario auquel sont confrontés de nombreux utilisateurs des commutateurs Zyxel GS1900. Dans cet article, nous explorons les détails de cette vulnérabilité et ce que vous pouvez faire pour protéger votre réseau.
Nature de la vulnérabilité dans les commutateurs GS1900
La faille identifiée par Zyxel est une vulnérabilité de type écriture hors limites, présente dans le programme CGI du firmware des commutateurs GS1900. Ce type de vulnérabilité permet à un attaquant d’injecter des commandes arbitraires via des requêtes HTTP, ce qui peut avoir des conséquences désastreuses pour l’intégrité du réseau affecté.
Les modèles de commutateurs concernés
Seuls certains modèles de la série GS1900 sont touchés par cette faille. Cela inclut les GS1900-8, GS1900-16, GS1900-48, ainsi que les versions avec alimentation supplémentaire comme les GS1900-24HPv2 et GS1900-48HPv2. Zyxel a confirmé que ces modèles nécessitent impérativement une mise à jour du firmware pour corriger la vulnérabilité.
Impact potentiel pour les utilisateurs
Pour les utilisateurs de ces commutateurs, la faille peut permettre à un intrus ayant déjà accès au réseau local d’exécuter des attaques plus avancées. Cette situation pourrait mettre en péril non seulement les données, mais aussi l’ensemble de l’infrastructure réseau. Le correctif publié par Zyxel est donc indispensable pour éviter toute exploitation de cette vulnérabilité.
Mesures de sécurité recommandées par Zyxel
Zyxel a réagi rapidement en publiant des correctifs le 22 octobre 2026. L’entreprise recommande fortement à tous les utilisateurs de télécharger et d’installer immédiatement les dernières versions du firmware disponibles sur leurs canaux de support officiels. Ce geste est essentiel pour garantir la sécurité des réseaux utilisant ces commutateurs.
Performances des commutateurs Zyxel GS1900 après mise à jour
Depuis le déploiement des correctifs, les commutateurs Zyxel GS1900 ont démontré une fiabilité accrue en matière de sécurité. Les tests menés par divers experts en cybersécurité ont confirmé que les nouvelles versions du firmware corrigent efficacement la vulnérabilité, tout en maintenant les performances habituelles des appareils.
La sécurité des réseaux locaux en 2026 : défis et solutions
En 2026, la sécurité des réseaux locaux continue d’être un sujet de préoccupation majeur pour les entreprises. Avec l’augmentation des attaques ciblées, il est crucial pour les fournisseurs de matériel réseau comme Zyxel d’être proactifs dans la gestion des vulnérabilités. Des solutions telles que la segmentation réseau et l’utilisation de pare-feu avancés deviennent des pratiques standards pour renforcer la protection des infrastructures.
FAQ sur la faille de sécurité des commutateurs Zyxel GS1900
Qu’est-ce que la vulnérabilité CVE-2026-107441 ?
Il s’agit d’une faille d’écriture hors limites dans le firmware des commutateurs GS1900 de Zyxel, permettant l’exécution de commandes via des requêtes HTTP sans authentification.
Quels modèles de commutateurs sont affectés par cette faille ?
Les modèles concernés incluent le GS1900-8, GS1900-16, GS1900-48, ainsi que les versions à alimentation supplémentaire comme le GS1900-24HPv2.
Comment Zyxel a-t-il répondu à cette vulnérabilité ?
Zyxel a publié des correctifs pour le firmware des modèles concernés, disponibles sur leurs canaux de support officiels depuis le 22 octobre 2026.
Pourquoi est-il important d’installer les mises à jour de sécurité ?
Installer ces mises à jour est crucial pour protéger votre réseau contre des attaques potentielles qui pourraient compromettre l’intégrité et la confidentialité de vos données.