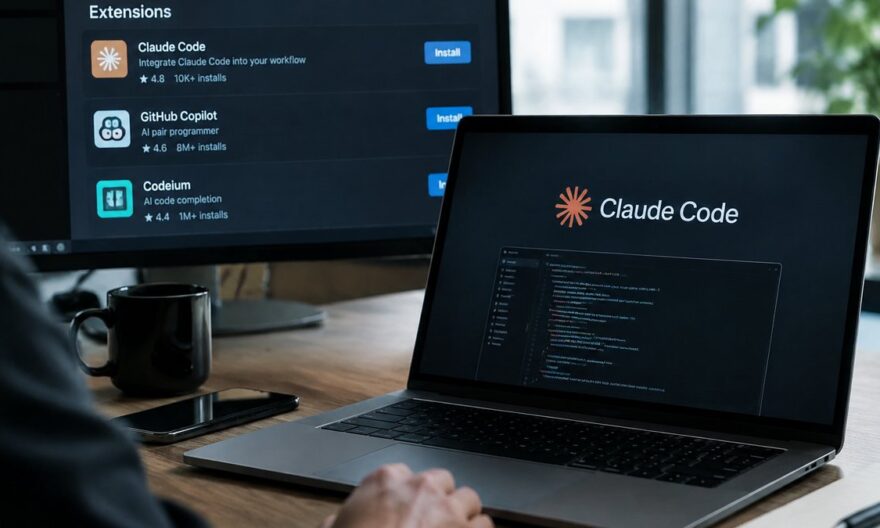
Cursor, un éditeur de code IA renommé, a récemment été confronté à une cyberattaque sophistiquée. Un attaquant a réussi à introduire une version malveillante de l’extension Claude Code sur sa place de marché. Cet incident a levé le voile sur les vulnérabilités potentielles des systèmes de sécurité des entreprises, soulignant l’importance d’une gestion rigoureuse des accès et des partenariats. Découvrez comment Cursor a réagi face à cette menace et les mesures prises pour protéger ses utilisateurs.
L’essentiel à retenir
- Une clé d’accès divulguée a permis l’intrusion d’une extension malveillante sur la place de marché de Cursor.
- Jusqu’à 5 000 utilisateurs ont pu être affectés par cette version infectée de Claude Code.
- Des mesures correctives rigoureuses ont été mises en place pour sécuriser les systèmes et prévenir de futures attaques.
Imaginez-vous un développeur passionné, utilisant quotidiennement les outils de Cursor pour coder des solutions innovantes. Vous découvrez soudain que votre environnement de travail de confiance a été compromis. Une extension malveillante a infiltré votre espace de développement, mettant potentiellement vos données en danger. Ce scénario, bien que rare, est devenu une réalité pour les utilisateurs de Cursor, illustrant les défis constants auxquels font face les entreprises technologiques dans la protection de leurs écosystèmes numériques.
Une intrusion par une clé d’accès divulguée
Le 29 octobre 2026, Cursor a été la cible d’une attaque via une clé d’accès compromise. Celle-ci avait été fournie à Fireworks, un partenaire chargé de l’entraînement et de l’inférence, qui l’a laissée fuiter. Grâce à cette clé, l’attaquant a pu accéder à des données sensibles, notamment des traces d’agents de codage et des identifiants non protégés.
Ces données ont permis à l’attaquant de copier des informations depuis un bucket de stockage partagé et de placer l’extension malveillante directement sur la place de marché de Cursor, affectant potentiellement jusqu’à 5 000 utilisateurs.
Impact sur les utilisateurs et collecte de données
La version infectée de l’extension Claude Code a été téléchargée par des utilisateurs à la recherche spécifiquement des versions 2.1.312 et 2.1.313. Pendant environ onze heures, ces utilisateurs ont été exposés à un logiciel malveillant capable de collecter des informations sensibles telles que le nom d’hôte, l’adresse IP publique et les adresses e-mail configurées sur Git.
Bien que l’extension ait tenté d’établir un tunnel SSH inversé, la majorité des appareils n’ont pas permis cette connexion, faute de droits d’administrateur suffisants. Néanmoins, la clé SSH de l’attaquant est restée sur les machines concernées.
Réponse de Cursor à l’attaque
Face à cette intrusion, Cursor a rapidement retiré l’extension infectée et suspendu l’intégralité de sa place de marché pour effectuer des vérifications approfondies. L’entreprise a collaboré avec le fournisseur cloud de l’attaquant pour désactiver son serveur et a revu l’authenticité de toutes les extensions disponibles.
Cursor a pris des mesures drastiques pour renforcer la sécurité : désactivation de la clé compromise, remplacement des identifiants internes, limitation de l’accès réseau chez ses partenaires, et redéploiement de l’infrastructure de production. Des experts en criminalistique ont été appelés pour participer à l’enquête.
Conséquences et mesures préventives pour les utilisateurs
Les utilisateurs impactés ont été avertis personnellement et des scripts ont été mis à leur disposition pour détecter et supprimer les composants malveillants laissés par l’extension. Cursor recommande vivement de remplacer tous les identifiants sur les appareils touchés pour éviter de futures compromissions.
Un regard vers l’avenir : le renforcement de la sécurité chez Anysphere
En marge de cet incident, Anysphere, la maison mère de Cursor, envisage de renforcer davantage ses protocoles de sécurité. L’intégration d’une surveillance automatisée des accès et d’un contrôle plus strict des identifiants est à l’étude pour éviter que de telles failles ne soient exploitées à l’avenir. De plus, la collaboration avec des partenaires comme Fireworks sera revue pour garantir un niveau de sécurité plus élevé.
Les défis de la cybersécurité dans le secteur technologique
Le secteur technologique continue de faire face à des menaces croissantes, alors que les cyberattaques se multiplient et deviennent de plus en plus sophistiquées. Des entreprises comme Anthropic et OpenAI investissent massivement dans la sécurité pour protéger leurs données et celles de leurs utilisateurs, tout en développant des solutions toujours plus innovantes pour contrer les cybermenaces.
La collaboration entre les entreprises, les experts en cybersécurité et les gouvernements est cruciale pour protéger l’écosystème numérique mondial. Alors que la technologie évolue, les stratégies de sécurité doivent s’adapter en conséquence, intégrant intelligence artificielle et machine learning pour anticiper et neutraliser les menaces avant qu’elles ne causent des dommages irréversibles.
FAQ
Qu’est-ce qui a permis à l’attaquant de placer l’extension malveillante sur Cursor ?
L’attaquant a exploité une clé d’accès divulguée par Fireworks, un partenaire de Cursor, pour accéder à un bucket de stockage et placer l’extension malveillante sur la place de marché.
Combien d’utilisateurs ont été affectés par cette attaque ?
Jusqu’à 5 000 utilisateurs ont potentiellement téléchargé la version infectée de l’extension Claude Code pendant la période d’exposition.
Quelles mesures Cursor a-t-il prises pour sécuriser sa place de marché ?
Cursor a suspendu sa place de marché, désactivé la clé compromise, revu l’authenticité des extensions, et redéployé son infrastructure. Des experts externes ont été impliqués dans l’enquête pour garantir la sécurité.
Les utilisateurs peuvent-ils encore utiliser l’extension Claude Code en toute sécurité ?
Oui, après avoir supprimé la version infectée et remplacé les identifiants compromis, les utilisateurs peuvent continuer à utiliser les versions sécurisées de l’extension Claude Code.