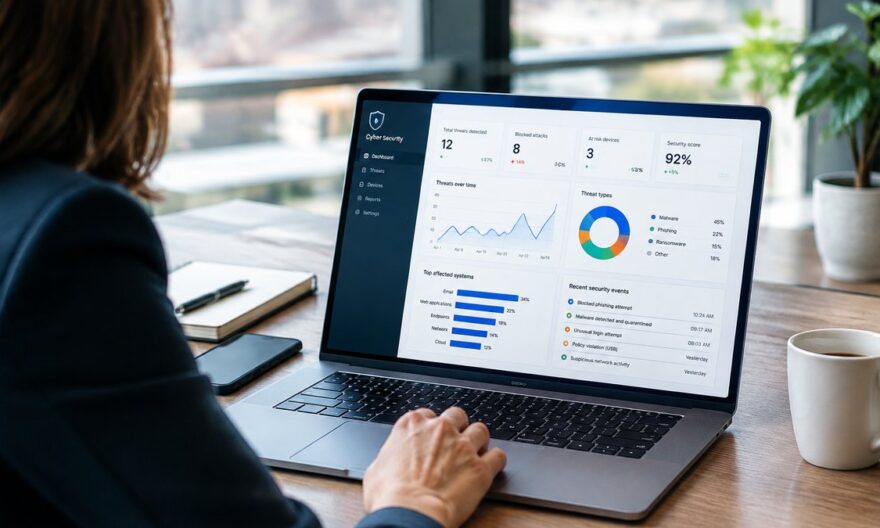
À l’ère numérique, les menaces cybernétiques ne cessent de croître, plaçant les entreprises face à des défis de sécurité de plus en plus complexes. Pourtant, même sans expertise technique, les dirigeants peuvent garder le contrôle de la situation en suivant un tableau de bord cyber. Découvrez les indicateurs essentiels à surveiller pour protéger au mieux votre organisation.
L’essentiel à retenir
- En 2025, le piratage de compte a constitué la menace principale pour les entreprises, représentant 21 % des demandes d’assistance.
- L’hameçonnage a été à l’origine de 55 % des cyberattaques significatives, principalement transmises par courriel.
- La fraude au faux ordre de virement a connu une augmentation de 93 % en un an, soulignant la nécessité de vigilance accrue.
Imaginez-vous en train de diriger une petite ou moyenne entreprise, jonglant entre croissance et innovation, tout en gardant un œil sur les menaces invisibles que représente la cybersécurité. Comme beaucoup, vous n’avez peut-être pas de formation technique, mais cela ne signifie pas que vous êtes impuissant face aux cyberattaques. Grâce à un tableau de bord cyber simple et efficace, vous pouvez non seulement protéger vos données, mais aussi prendre des décisions éclairées pour renforcer la sécurité de votre entreprise.
Les menaces cybernétiques les plus importantes en 2025
En 2025, le piratage de compte est devenu la menace la plus redoutée, enregistrant une hausse de 52 % par rapport à l’année précédente. Les entreprises et associations ont signalé cette intrusion dans 21 % des cas, selon Cybermalveillance.gouv.fr. Ce phénomène a mis en lumière l’importance d’un suivi régulier des accès et des mesures de protection pour les comptes sensibles.
Simultanément, l’hameçonnage a représenté 55 % des cyberattaques significatives, d’après le baromètre annuel du CESIN. Ces attaques, souvent initiées par des courriels frauduleux, demandent une vigilance constante de la part des employés et une formation continue pour être déjouées efficacement.
Surveiller la vigilance des employés
Pour évaluer la vigilance de vos équipes face aux menaces d’hameçonnage, des indicateurs comme le taux de clics sur des faux e-mails piégés peuvent être intégrés à votre tableau de bord. Cela vous permet de cibler les équipes nécessitant une formation supplémentaire et de renforcer la sécurité collective de l’entreprise.
Fraude au faux ordre de virement : une menace croissante
La fraude au faux ordre de virement a également pris de l’ampleur en 2025, avec une augmentation de 93 % des demandes d’assistance. Les escrocs usurpent l’identité de fournisseurs pour modifier les coordonnées bancaires et détourner des fonds. Une surveillance rigoureuse des demandes de changement de RIB est essentielle pour éviter de telles fraudes.
Renforcer l’authentification et la gestion des accès
La protection des comptes de messagerie et des accès à distance par la double authentification est devenue indispensable. Votre tableau de bord doit inclure le suivi de ces mesures de sécurité pour garantir que chaque compte actif est correctement protégé. Un seul compte non sécurisé peut compromettre l’ensemble de votre réseau.
Un œil sur l’avenir : la cybersécurité des PME en 2026
Alors que nous avançons en 2026, l’importance de la cybersécurité pour les PME ne fait que croître. Le rapport de maturité cyber de Cybermalveillance.gouv.fr souligne que 60 % des TPE et PME ont mis en place au moins une action de sensibilisation. Cependant, cette proportion reste bien en deçà des grandes entreprises, ce qui souligne la nécessité d’une attention accrue dans ce secteur.
Les défis de la cybersécurité dans l’écosystème numérique
Dans un contexte où la transformation numérique s’accélère, les entreprises font face à des défis complexes en matière de cybersécurité. Des géants comme Microsoft, avec ses mises à jour de sécurité pour Windows 10, et des plateformes comme le CESIN, qui publie des baromètres annuels, jouent un rôle crucial dans l’écosystème de la sécurité informatique. La collaboration entre ces entités et les entreprises est essentielle pour anticiper et contrer les menaces à venir.
FAQ sur le tableau de bord cyber pour dirigeant non-technique
Quels sont les indicateurs clés à inclure dans un tableau de bord cyber ? Les indicateurs clés incluent le taux de clics sur des e-mails de phishing, le nombre de comptes protégés par double authentification, et les demandes suspectes de modification de coordonnées bancaires.
Comment mesurer l’efficacité de la formation à la cybersécurité ? Évaluez le pourcentage de salariés formés et suivez l’évolution de ce ratio après chaque vague d’embauches. Des tests réguliers avec de faux e-mails piégés peuvent également mesurer la vigilance des employés.
Pourquoi la double authentification est-elle cruciale ? Elle réduit considérablement le risque de piratage de comptes en ajoutant une couche de sécurité supplémentaire, essentielle pour protéger les données sensibles de l’entreprise.
Comment réagir face à une demande de changement de RIB suspecte ? Imposer un contre-appel systématique au fournisseur pour vérifier la demande avant d’effectuer un virement vers un nouveau compte est une mesure de sécurité efficace.